无泄露浏览
DNS 泄露保护、匿名 IP 和内置 Kill Switch,在每个 ZoogVPN 应用中协同工作。
立即开始使用。无需信用卡。

高级泄露保护
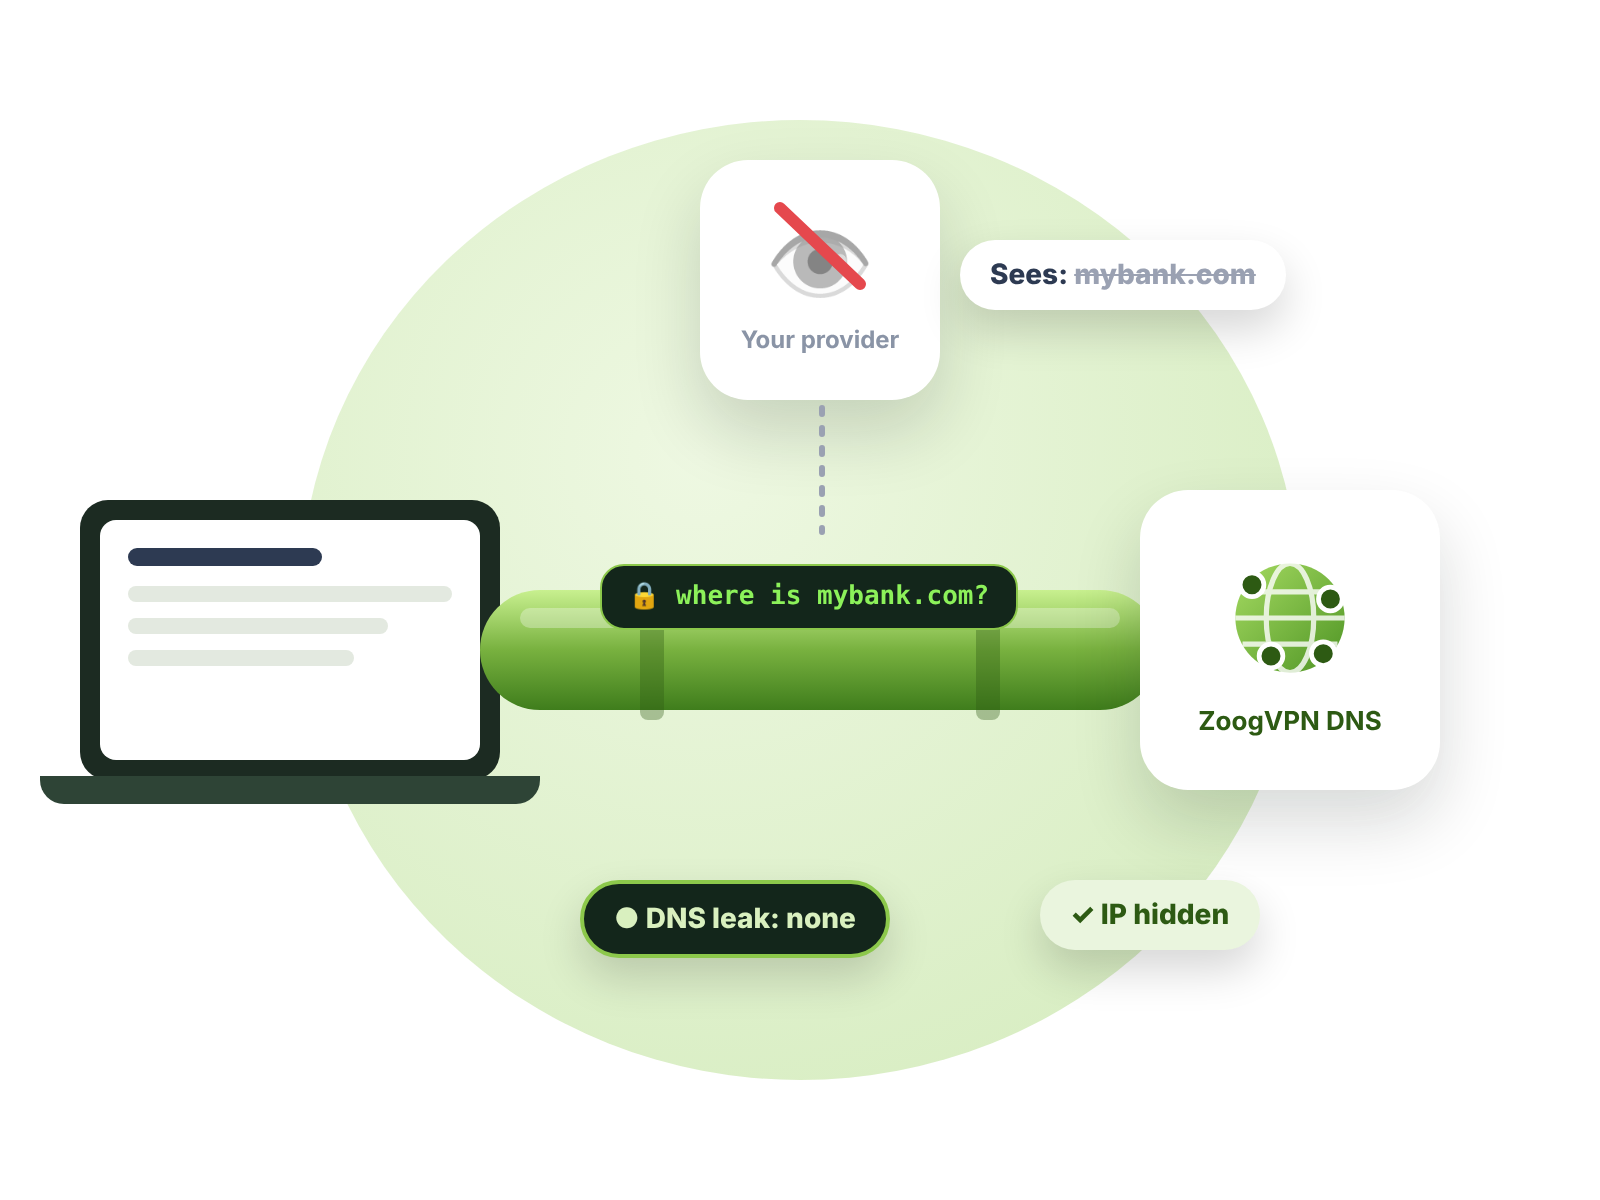
如果您的 DNS 请求或真实 IP 悄悄溜走,仅靠加密是不够的。ZoogVPN 的应用专门确保两者都留在 VPN 内,让您的互联网服务提供商无法看到您访问了哪些网站。
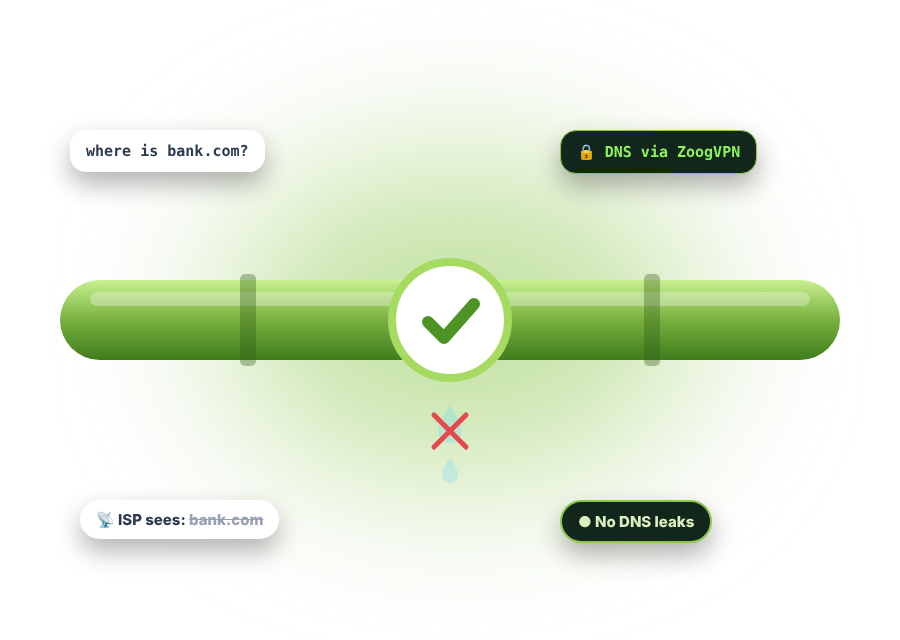
在您访问任何网站之前,您的设备会发送 DNS 请求来获取该网站的 IP 地址。通常由您的互联网服务提供商来应答这些请求。使用 VPN 时,除非该 VPN 具备 DNS 泄露保护,否则这些请求仍可能发送给您的服务提供商。
这就是 DNS 泄露:您的 VPN 已开启,但您的服务提供商仍然能看到您查询的每一个网站。
选一个网站来“访问”。关闭防泄漏保护时,“这个网站在哪里”这个问题会发给你的网络运营商。打开它,看看请求如何改走 ZoogVPN。
此演示仅为示意。你点击的内容不会发送到任何地方。
普通 VPN 会对您的数据加密,但并不能保证您的 DNS 请求和 IP 地址不被泄露。ZoogVPN 则对两者都加以保护。
ZoogVPN 的应用经过专门设置,您的 DNS 请求不会发送给您的互联网服务提供商,而是由我们自己的 DNS 服务器在加密隧道内应答。
您访问的每个网站都会看到一个 IP 地址。使用 ZoogVPN 后,它就是一个匿名 IP。内置的 Kill Switch 会在 VPN 连接断开时封锁您的网络,因此您的真实 IP 不会被暴露。
如果您真的很在意隐私,以下几点作用最大。
浏览时始终开启 Kill Switch,这样即使连接中断,您的 IP 也不会暴露。
Kill Switch
泄露保护已内置于我们的应用中,因此请尽量使用应用,而非手动设置。
Download
随时运行我们免费的 DNS 和 WebRTC 泄露测试,确认没有任何信息泄露。
DNS leak test关于 DNS 和 IP 泄露的简明解答。
您的 VPN 已开启,但您的 DNS 请求仍发送给了您的互联网服务提供商。您的流量虽已加密,但您的服务提供商仍然能看到您查询了哪些网站。
可以。ZoogVPN 的应用会将您的 DNS 请求发送到 VPN 隧道内我们自己的 DNS 服务器,而不是您的互联网服务提供商。
即您的真实 IP 地址在您使用 VPN 时仍被看到,最常见的原因是 VPN 连接短暂中断。ZoogVPN 的 Kill Switch 会在这种情况发生时封锁您的网络。
连接到 ZoogVPN,然后运行我们免费的 DNS 泄露测试和 WebRTC 泄露测试。您应该只看到 ZoogVPN 的服务器,而不是您的服务提供商。
DNS 泄露保护在我们的应用中自动运行。要获得完整的 IP 泄露保护,请在应用设置中开启 Kill Switch。
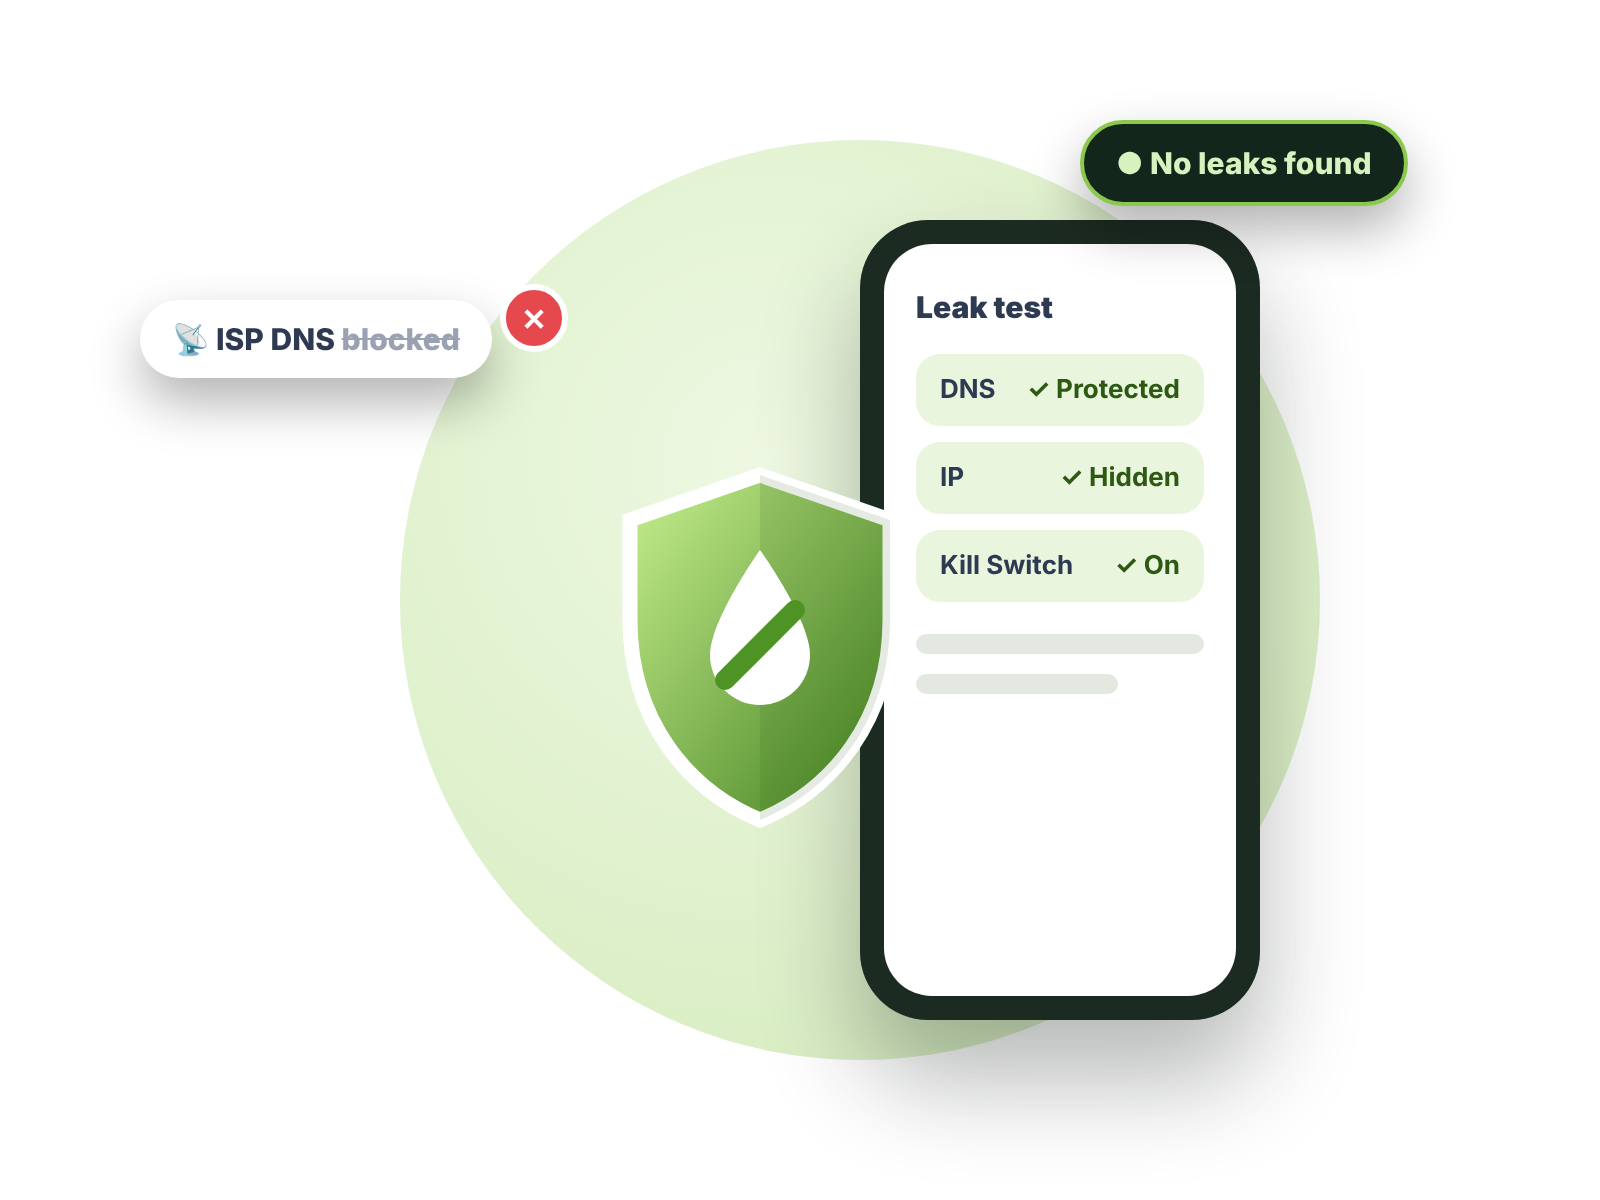
DNS 和 IP 泄露保护、内置 Kill Switch 和零日志,最多支持 10 台设备。