Gardez vos requêtes DNS privées
Protection intégrée contre les fuites DNS, nos propres serveurs DNS chiffrés et un Kill Switch, dans chaque application ZoogVPN.
Commencez dès aujourd’hui. Aucune carte bancaire requise.

Test de fuite DNS. Gardez votre navigation privée.
Vérifiez que votre connexion VPN ne présente pas de fuite DNS et que votre fournisseur d’accès ne peut pas voir les sites que vous consultez.
Commencer →
Appuyez sur le bouton pour voir quels serveurs DNS répondent à vos requêtes. Lancez-le une fois sans VPN et une fois avec : nous comparerons les deux pour vous.
| IP du serveur DNS | Fournisseur | Pays |
|---|
Le test prend quelques secondes et passe par le service gratuit bash.ws. Nous ne conservons pas vos résultats.
Lancez le test deux fois : une fois sans VPN, puis une fois avec.
Appuyez sur Lancer le test avec votre VPN désactivé. Vous verrez les serveurs DNS qu’utilise votre appareil sans tunnel VPN.
Activez votre VPN et appuyez de nouveau sur le bouton. Vous verrez les serveurs DNS utilisés lorsque le VPN est connecté.
Si les mêmes serveurs DNS apparaissent les deux fois, vous avez une fuite DNS. Des serveurs différents signifient que vos requêtes DNS ne fuitent pas.
Le DNS (Domain Name System) traduit les noms de sites comme google.com en adresses IP. Les ordinateurs ne comprennent pas les noms, seulement les chiffres : chaque connexion commence donc par une requête DNS.
C’est l’annuaire d’Internet : il associe chaque domaine à son adresse IP.
Tout se passe en arrière-plan, chaque fois que vous ouvrez un site ou une application.
Votre navigateur ou votre application doit joindre un site comme forbes.com, mais ne connaît que son nom.
Votre appareil demande à un serveur DNS l’adresse IP correspondant à ce nom.
Une fois l’adresse IP obtenue, votre appareil se connecte au site, qui s’ouvre.
Le plus simple pour comprendre le test est de vous connecter à un autre pays. Imaginons que vous soyez aux États-Unis.
Vous verrez des serveurs DNS américains, car vos requêtes passent par votre fournisseur d’accès local.
Activez votre VPN et choisissez un serveur dans un autre pays, comme le Royaume-Uni, la France ou l’Espagne.
Des serveurs DNS britanniques ? Tout va bien. Si un serveur DNS américain apparaît encore, vos requêtes DNS fuitent probablement.
Une fuite DNS est un problème de confidentialité qui peut passer inaperçu, car votre VPN semble toujours connecté.
Vos requêtes DNS sortent du tunnel VPN au lieu de le traverser. Votre fournisseur d’accès voit alors chaque site que vous consultez et peut l’enregistrer. La cause est généralement un réglage de l’appareil : Windows, par exemple, peut privilégier les serveurs DNS de votre routeur plutôt que ceux du VPN.
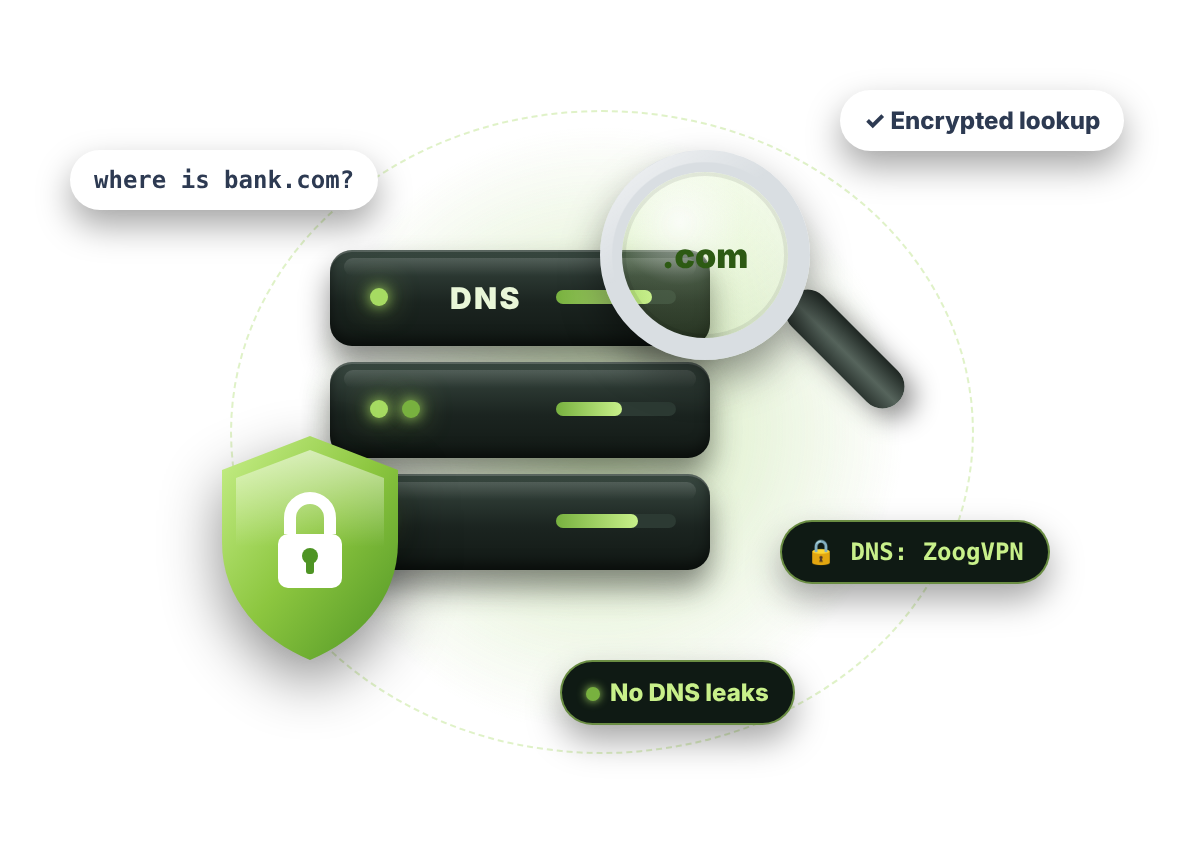
Toutes les applications ZoogVPN intègrent une protection contre les fuites DNS. Toutes vos requêtes DNS passent par le tunnel VPN chiffré jusqu’à nos propres serveurs DNS : aucune fuite DNS possible.
Trois règles simples pour garder vos requêtes DNS privées.
🛡️ 3 règles
Les fournisseurs VPN de confiance ne conservent aucun log et intègrent une protection anti-fuite à leurs applications. Un VPN médiocre ou une configuration manuelle peut vous laisser exposé.
Obtenir ZoogVPN
La plupart des fuites DNS viennent de paramètres réseau modifiés. À moins de savoir exactement ce que vous faites, laissez votre application VPN s’en occuper.
Protection anti-fuite
Avec un bon VPN, inutile de définir des serveurs DNS personnalisés. ZoogVPN utilise déjà ses propres serveurs DNS chiffrés.
Comment corriger une fuite DNSDes réponses claires sur les fuites DNS et la façon de les détecter.
Appuyez sur Lancer le test en haut de cette page pour voir vos serveurs DNS. Activez ensuite votre VPN et relancez le test. Si la liste de serveurs DNS est complètement différente, tout va bien. Si les mêmes apparaissent, votre DNS fuit peut-être.
Votre DNS fuit si, VPN activé, le test affiche toujours les mêmes serveurs DNS que sans VPN, généralement ceux de votre fournisseur d’accès dans votre propre pays.
Oui. Le test effectue seulement quelques requêtes inoffensives pour voir quels serveurs DNS y répondent. Il n’installe rien, ne modifie pas vos réglages et nous ne conservons pas vos résultats.
Le plus souvent à cause de la configuration de votre appareil. Votre ordinateur ou votre téléphone peut envoyer des requêtes DNS hors du tunnel VPN, par exemple lorsque Windows privilégie les serveurs DNS de votre routeur. La protection intégrée de ZoogVPN contre les fuites DNS garde toutes les requêtes DNS dans le tunnel.
Lancez ce test de fuite DNS avec et sans votre VPN, puis comparez les serveurs DNS. Pour une vérification complète, lancez aussi notre test de fuite WebRTC.
Oui. Toutes les applications ZoogVPN intègrent une protection contre les fuites DNS, et vos requêtes DNS sont envoyées à nos propres serveurs DNS, à l’intérieur du tunnel chiffré.
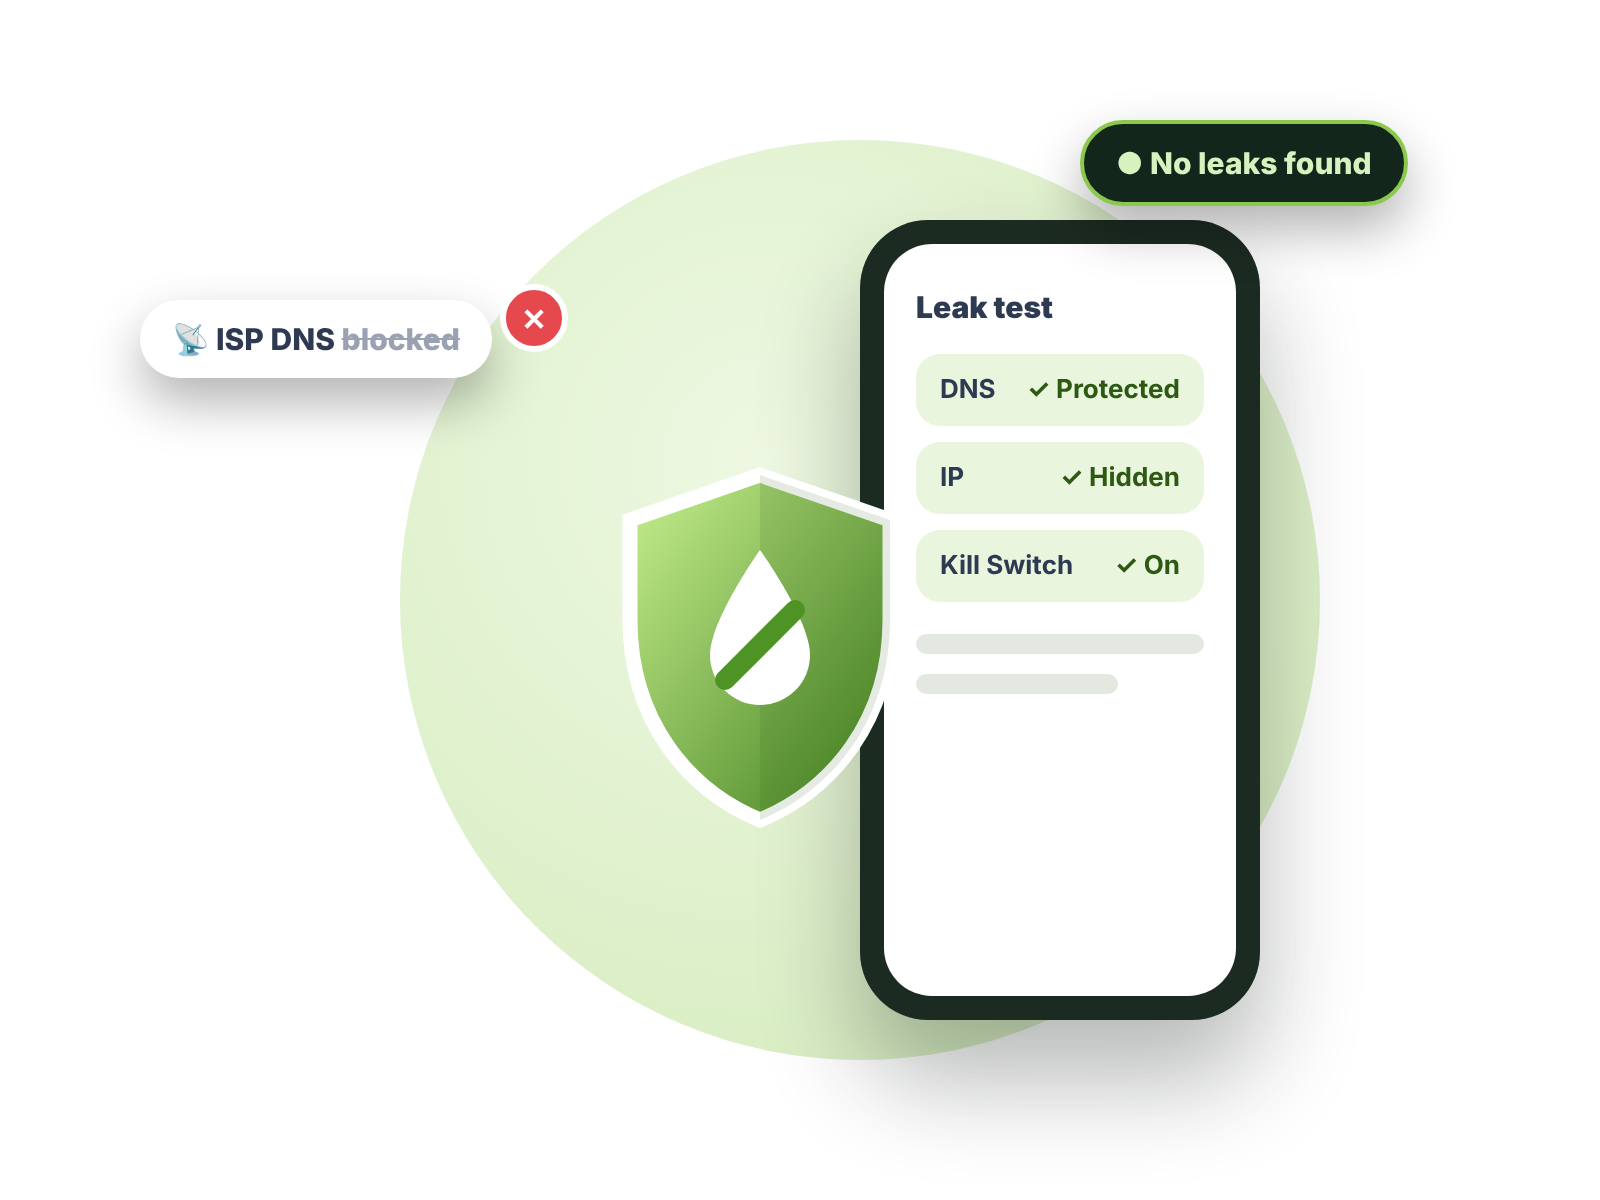
Protection intégrée contre les fuites DNS, nos propres serveurs DNS chiffrés et un Kill Switch, dans chaque application ZoogVPN.
Commencez dès aujourd’hui. Aucune carte bancaire requise.
Protection contre les fuites DNS et IP, Kill Switch intégré et zéro log, sur 10 appareils maximum.